Eine Windows-Werkbank für NFC/RFID, LF-Transponder, Automotive-Immobilizer
und Secure-Smartcard-Chips — von der Karte am Leser bis zum verifizierten Krypto-Kernel.
Nichts Aufgemaltes: jede Engine läuft gegen Testvektoren. Und ja — zur Not resettet
sie auch deine Zahnbürste.
Version 3.98 „Empire Edition"Stand 2026-09-14Autor Robert SchilkeScope Autorisiert · public-source
68 / 68Krypto-Selbsttests grün
4eigene GPU-Kernel
95+Module
20+Kalkulatoren
17Smartcard-MCU-Profile
~14kSamples · 0 Fehler
Auf einen Blick
Cockpit & Selbsttest
Live Card Lab
Secure Smartcard-MCU
PulsPirat Signalanalyse
Lokal-Cracking (GPU)
Integrierte CVEs
Keyfob-Studio
Transponder-Katalog
Transponder-Editor
Immobilizer & Kalkulatoren
Smart-Clone T5577
SSR-Labs.de
info@ssr-labs.de
Authorized testing only
SSR-Labs Feature-Handout01 · Cockpit
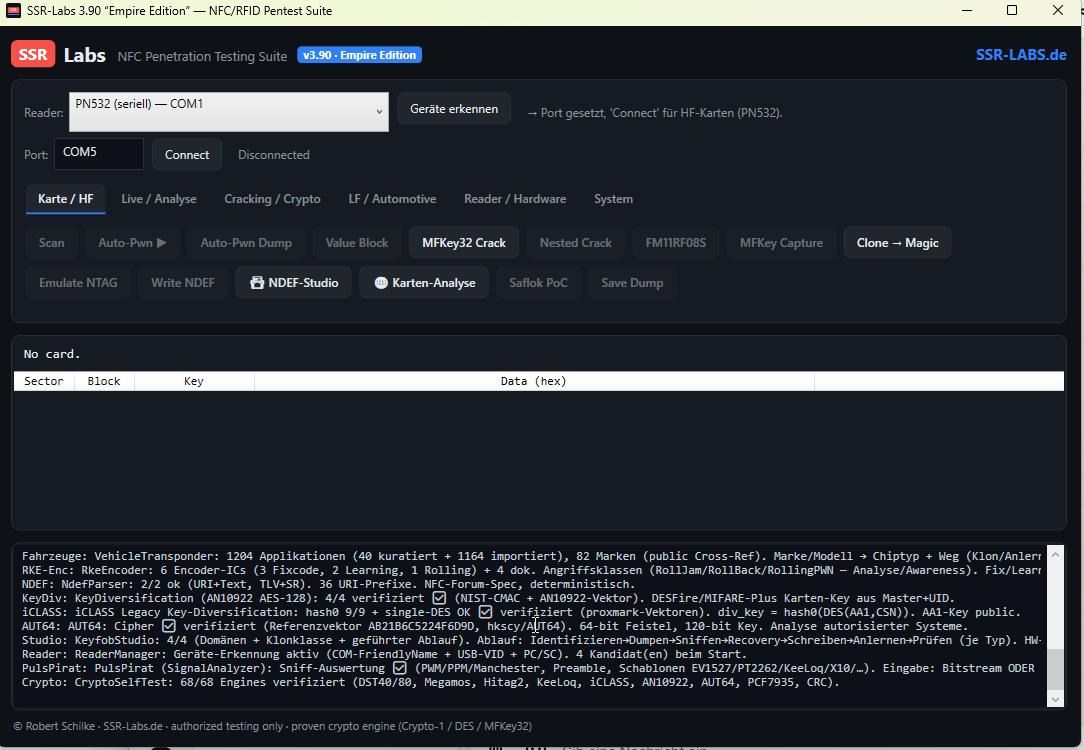
01 Hauptfenster
Ein Cockpit, das sich selbst beweist
Beim Start läuft der Krypto-Selbsttest durch — jede Cipher- und Recovery-Engine
gegen bekannte Testvektoren. Grün heißt: verifiziert, nicht behauptet.
Startbildschirm. Live-Log der Selbsttests, Reader-Auswahl (PN532 · Proxmark3 · FR-RATEL) und der Modul-Start.
Was passiert hier
Ein Klick auf Connect erkennt den angeschlossenen Reader am USB-VID/PID
und lädt genau dessen Fähigkeits-Profil. Von hier aus öffnest du jedes Werkzeug.
Der Selbsttest ist der Ehrlichkeits-Anker der Suite: 68 von 68 Engines grün,
~14.000 Samples ohne Fehler.
Kernpunkte
Reader-Profile statt „ein Treiber für alles"
Selbsttest gegen Golden-KATs beim Start
GPL-frei: Crypto-1-Recovery aus eigenem Code
Alles offline lauffähig — kein Cloud-Zwang
SSR-Labs Feature-Handout02 · Live Card Lab
02 HF / NFC am Leser
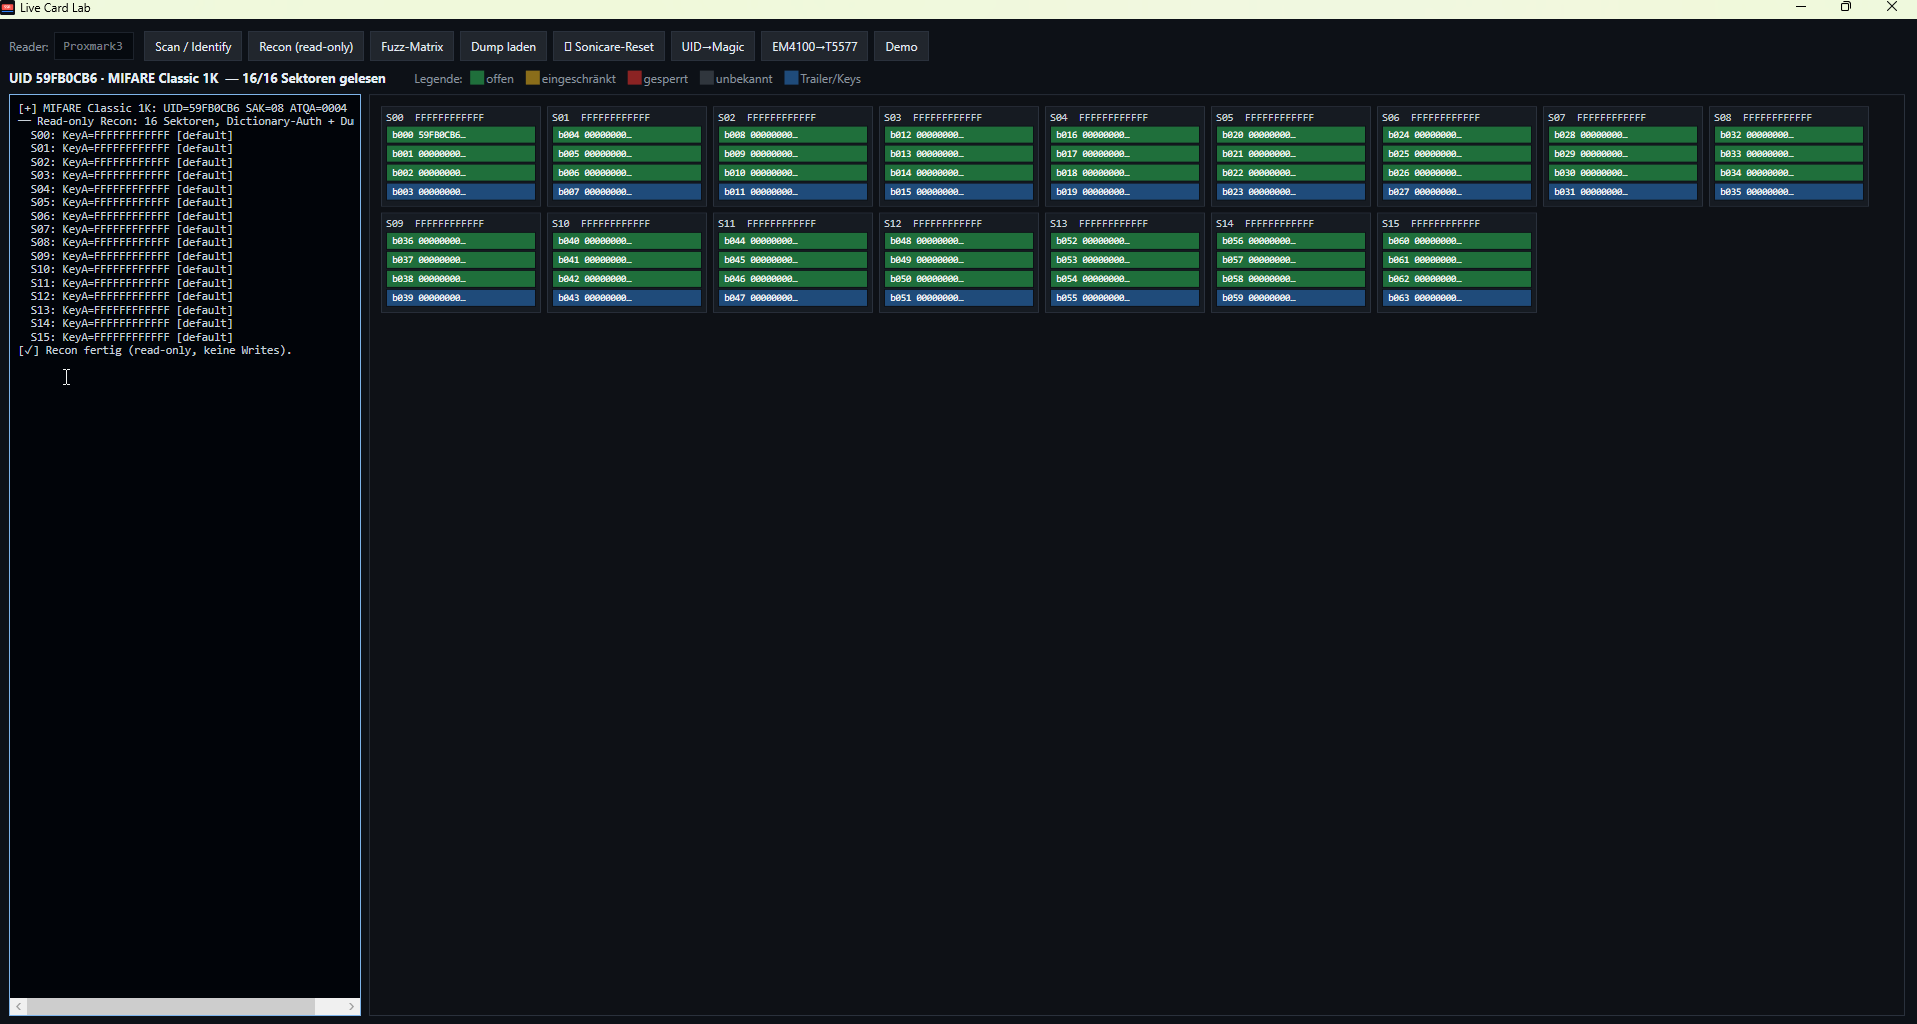
Karte auflegen, Struktur sehen
Scannen, Sektoren knacken, dumpen — und das Ergebnis als farbige Sektor-Karte.
Grün = Key gefunden & gelesen, sofort sichtbar wo eine Karte „aufgeht".
MIFARE Classic 1K (UID 59FB0CB6) über Proxmark3 — 16 Sektoren mit Key-A/Key-B-Status, direkt in den Hex-Editor übernehmbar.
Was geht
Auto-Pwn knackt Crypto-1 (nested / darkside / Fudan RF08S), der Dump landet
direkt im Tool — Hex-Editor, Speichern und Klonen greifen sofort darauf zu.
DESFire & NTAG werden erkannt und typgerecht ausgelesen: NTAG-Recon dekodiert
NDEF, DESFire zeigt Typ, Speicher, App-Zahl und PICC-Key.
Chips
MIFARE Classic 1K/4K — Crypto-1-Recovery
MIFARE Ultralight / NTAG — Recon + NDEF
DESFire EV1/2/3 — hf mfdes info
Magic gen1a / gen2 (CUID) — Klon-Ziel
Proxmark3PN532FR-RATEL
SSR-Labs Feature-Handout03 · Secure MCU
03 Pay-TV · Irdeto · Nagra
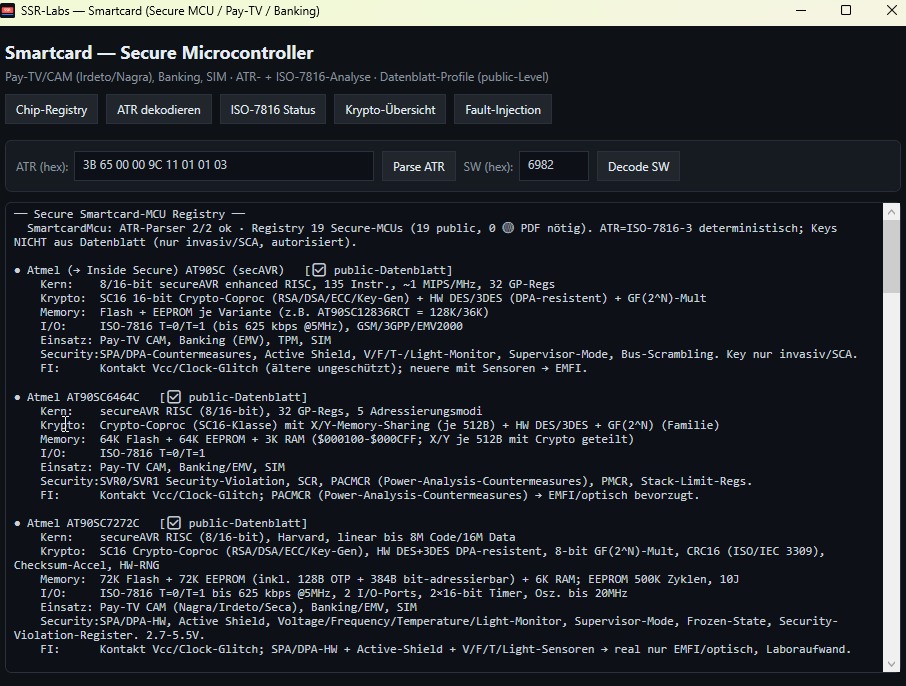
Secure-Smartcard-MCUs nachschlagen
Reines Wissens- und Referenzmodul: ein ATR-Parser plus Registry
sicherer Mikrocontroller — von Atmel AT90SC über ST19 bis NXP SmartMX. Wer den Chip
kennt, kennt seine Krypto-Achse. Kein Angriff, keine Emulation — nur Einordnung.
Smartcard-MCU-Registry. ATR-Zerlegung, Chip-Familie, Krypto-Koprozessor und dokumentierte Fähigkeiten — jede Zeile mit public-Datenblatt-Beleg. Zum Verstehen, nicht zum Brechen.
Wofür
Beim autorisierten Reversing sagt der ATR, welche Sicherheits-MCU in der Karte
steckt — samt Krypto-Koprozessor und öffentlich dokumentierten Eigenschaften.
Es ist bewusst rein informativ: das Modul liest, ordnet ein und belegt — es
emuliert nichts und greift nichts an.
Gelistet
Atmel AT90SC · secureAVR
ST ST19 / ST23 / ST31 / ST33
NXP P5 SmartMX · P8 · SmartMX2
Infineon SLE66/70/78 · Emosyn TT80
SSR-Labs Feature-Handout04 · PulsPirat
04 Signal & Protokoll
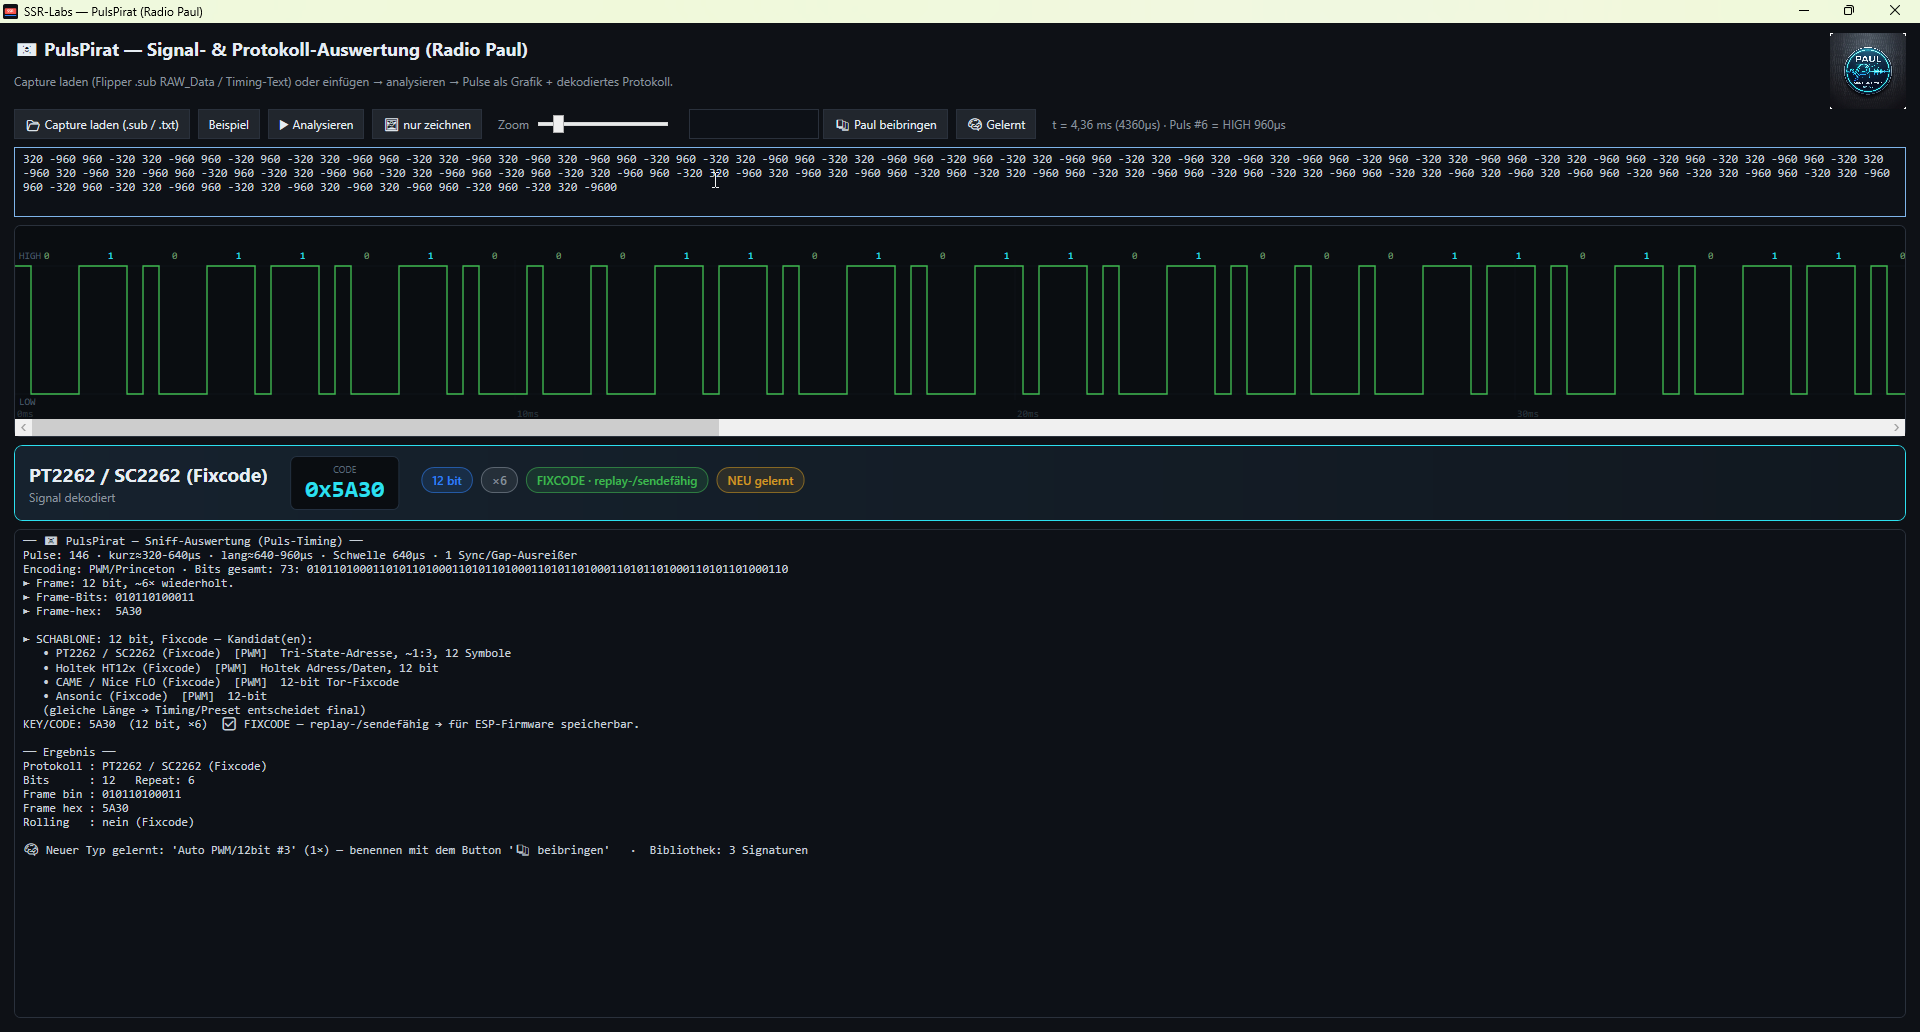
Rohsignale sichtbar machen
Der PulsPirat zerlegt aufgezeichnete Funk-Bursts in Wellenform und Bitstrom —
PT2262 & Co. mit dekodierter Adresse und Datenwort, direkt am Diagramm.
Signalanalyse. PT2262-Frame (0x5A30) als Timing-Wellenform — Sync, Pulsbreiten und Tri-State-Decode auf einen Blick.
Was geht
Aufgezeichnete Pulse werden auf gängige OOK/ASK-Encoder abgebildet, das Tool
schlägt Protokoll, Taktbreite und Datenwort vor — nützlich für Fernbedienungen,
Funksteckdosen und einfache RKE-Frames.
Erkennt u. a.
PT2262 / EV1527 Tri-State & Learning
Manchester- & Biphase-Decode
Pulsbreiten-Statistik & Sync-Erkennung
Export der dekodierten Bits
SSR-Labs Feature-Handout05 · Lokal-Cracking
05 GPU-Recovery
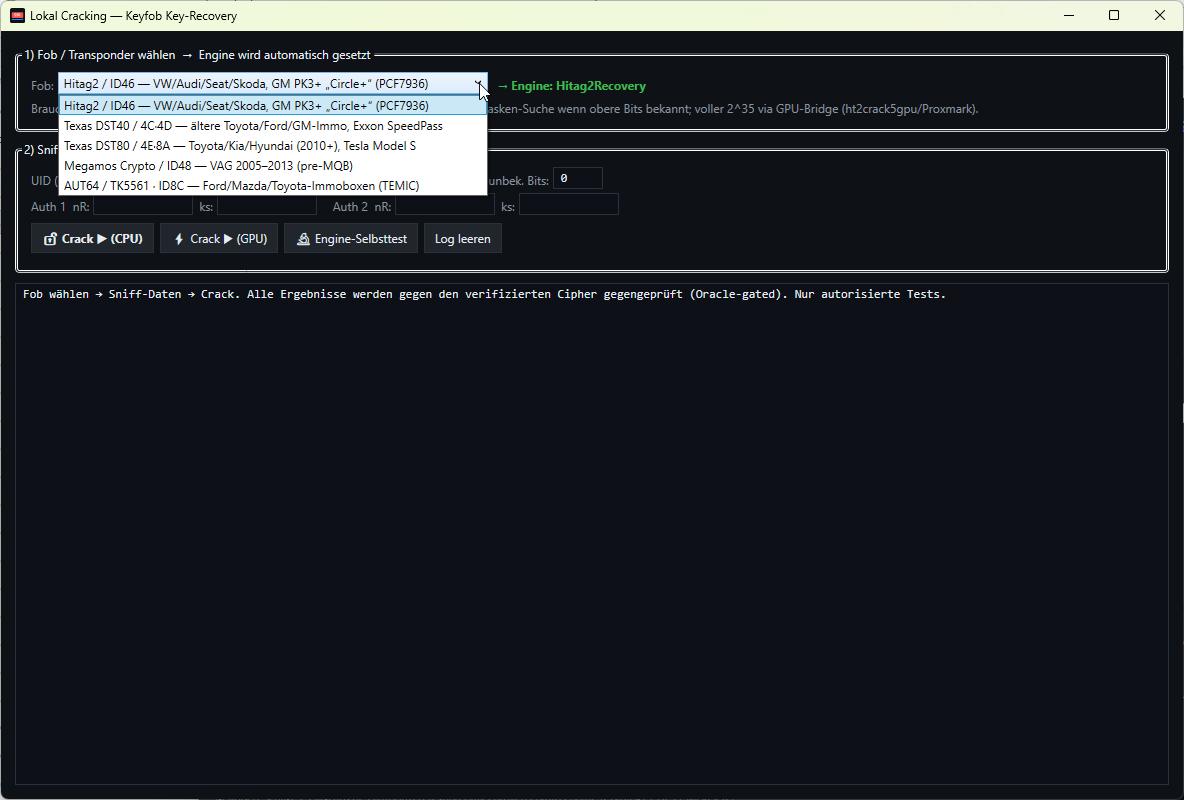
Key-Recovery aus gesnifften Daten
Fünf Automotive-Cipher, alle mit eigener Engine und — wo nötig — eigenem OpenCL-Kernel.
Kein CUDA-Toolkit, keine fremden Header, Ergebnisse gegen KAT geprüft.
Der Reader ist nur Nonce-Orakel — die eigentliche Recovery läuft in der nativen
PC-Engine. GPU-Ergebnisse sind stets orakel-gegatet: gefundene Keys werden
gegen echte Daten gegengeprüft, nie geraten.
RTX-verifiziertZero-Dependency
SSR-Labs Feature-Handout06 · CVEs
06 Öffentliche Schwachstellen
Integrierte, belegte CVEs
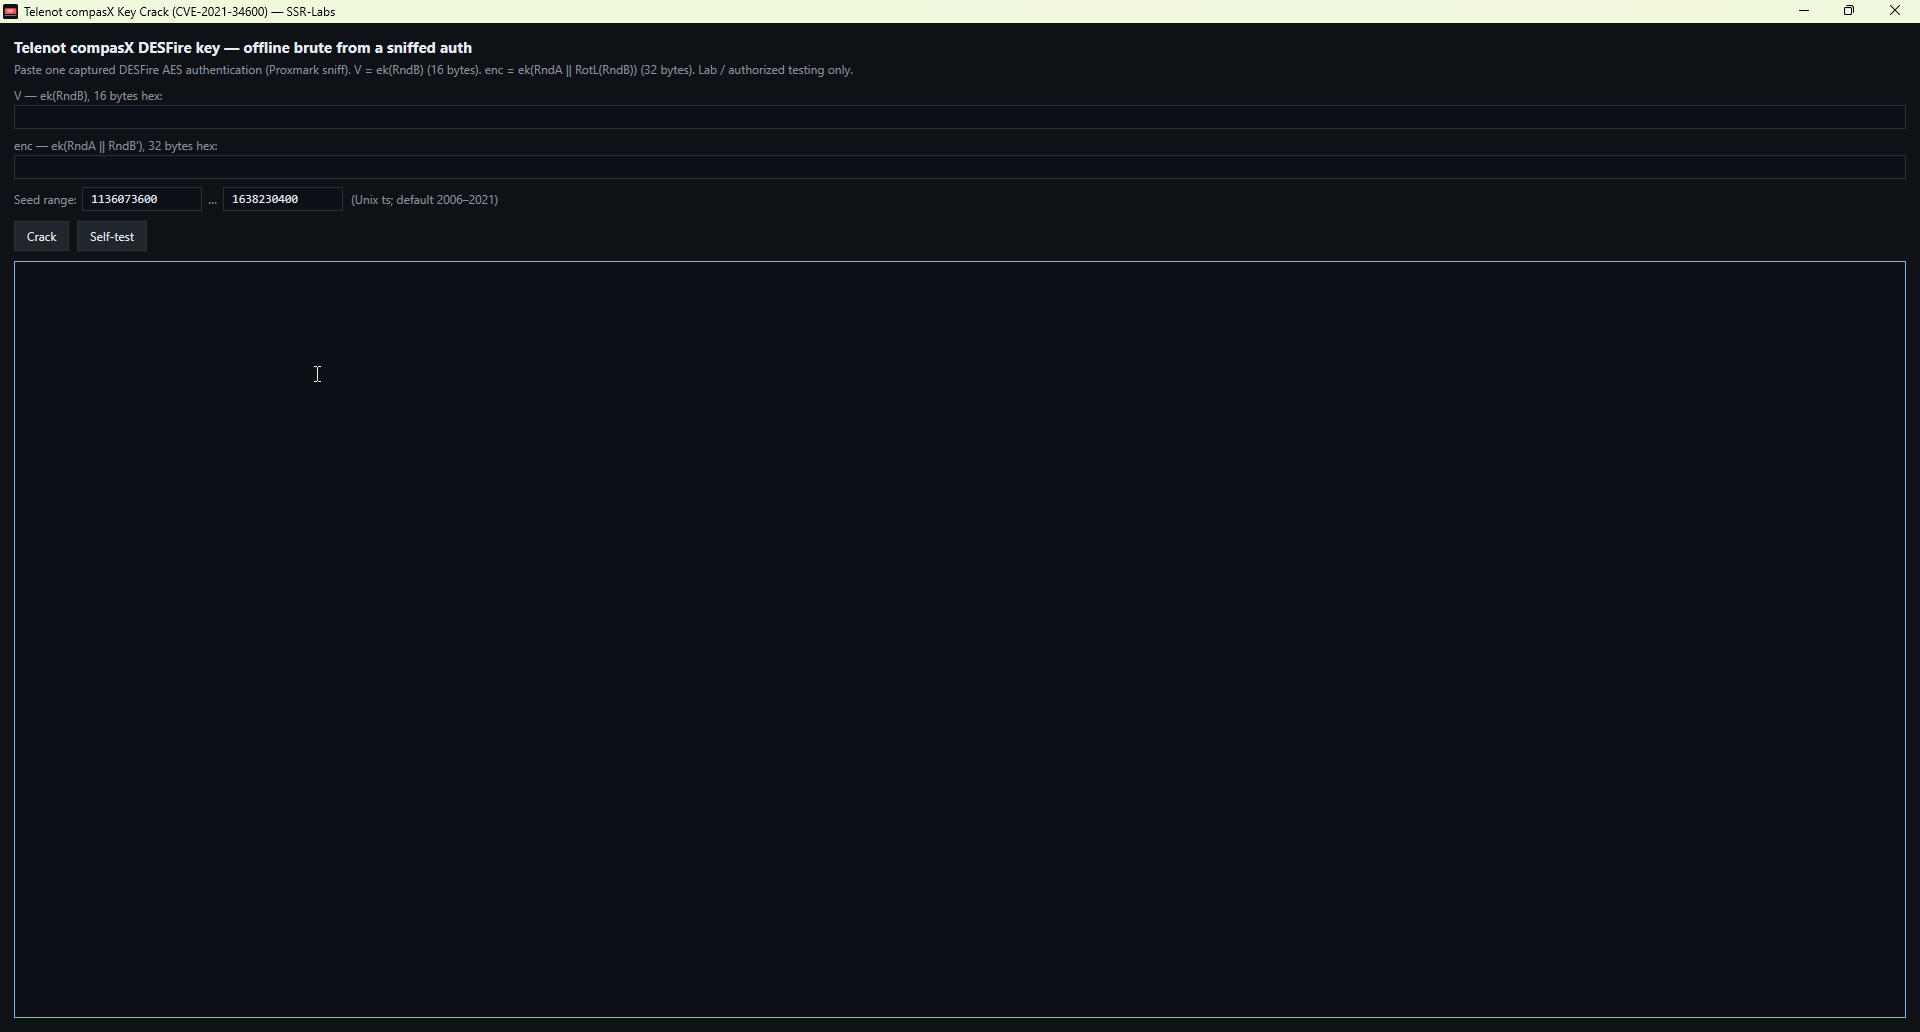
Kein Behaupten — die Suite fährt bekannte, public dokumentierte NFC-Schwachstellen
als nachvollziehbare PoCs, jede mit Quellenangabe.
Telenot compasX (CVE-2021-34600). Öffentlich dokumentierte DESFire-Key-Ableitung aus der UID — als verifizierbarer PoC im Tool.
Enthalten
Telenot compasX — DESFire-Key aus UID CVE-2021-34600
KioSoft Waschraum-Systeme
Fudan FM11RF08S — static-nested Backdoor-Key
Be-Tech & Saflok — public-KDF-PoC (owned HW)
Haltung
Lesen und Analysieren von Karten ist legitimer Dual-Use. Was das Tool bewusst
nicht baut: schlüsselfertige Fälschungs-Buttons. PoCs laufen auf eigener
Hardware, aus public/open-source Quellen — keine geleakten Keys.
SSR-Labs Feature-Handout07 · Keyfob-Studio
07 LF-Transponder
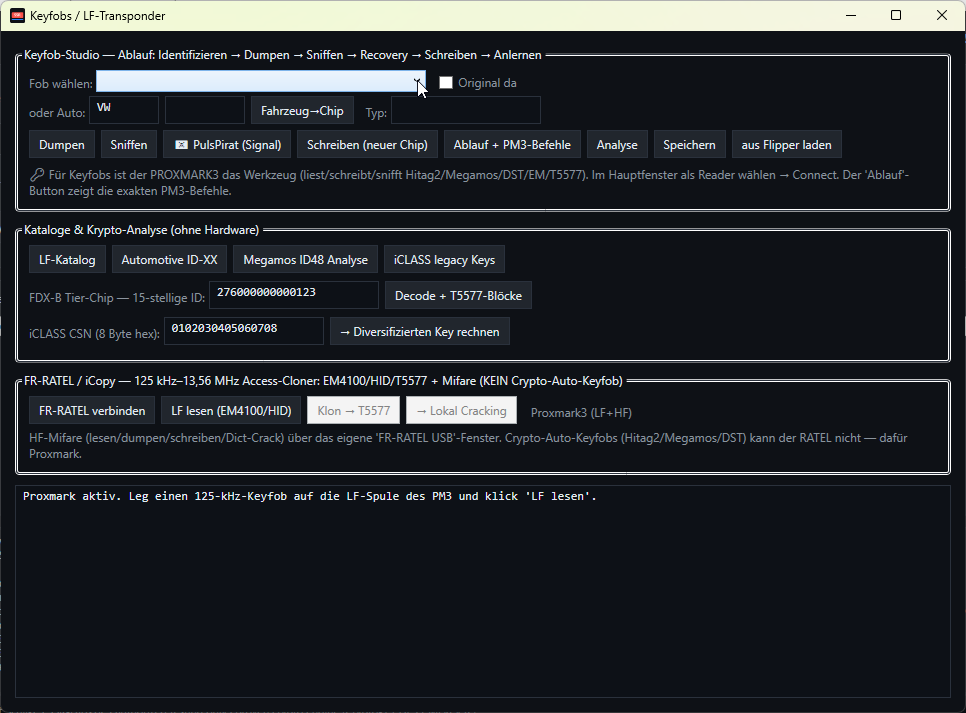
Keyfobs: identifizieren → auslesen → recovern
Ein geführter Ablauf — Identifizieren → Dumpen → Sniffen → Recovery.
Der Proxmark liest, das Tool zeigt die exakten PM3-Befehle.
Keyfob-Studio. Fob wählen oder per Fahrzeug→Chip auflösen; FDX-B-Tierchip- und iCLASS-CSN-Rechner inklusive.
Zwei Wege
PROXMARK3 für crypto-Fobs (Hitag2/Megamos/DST) — liest & snifft
und zeigt die PM3-Kommandos; die Daten gehen zum Key-Recovery. Kein
Schreiben/Klonen dieser Fobs (ehrlich: nicht ohne echten Fob testbar).
FR-RATEL / iCopy als 125-kHz/13,56-MHz-Cloner für EM4100/HID/T5577 + Mifare —
ehrlich ausgewiesen: kein Crypto-Auto-Keyfob.
Hilfsrechner
FDX-B Tierchip → T5577-Blöcke
iCLASS CSN → diversifizierter Key
Automotive ID-XX & Megamos-ID48-Analyse
Gelesene Daten optional → Cracker
SSR-Labs Feature-Handout08 · Katalog
08 Transponder-Wissen
Der Transponder-Katalog
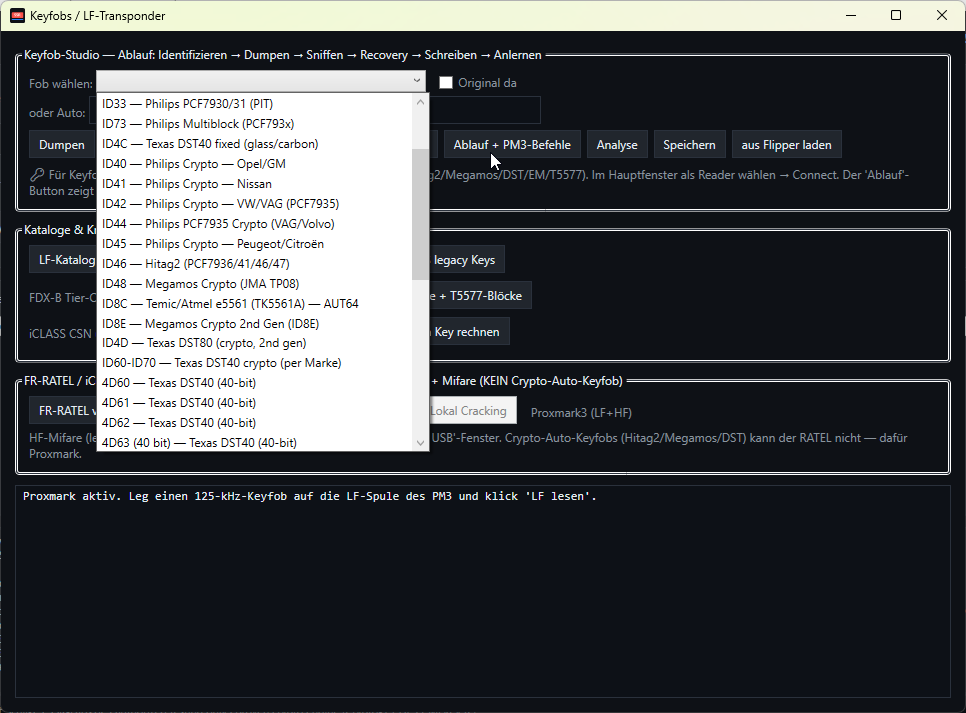
~1200 Fahrzeug→Chip-Zuordnungen und die volle LF-Familientabelle —
von Philips PCF über Texas DST40/80 bis Megamos und Hitag2.
ID-Katalog. ID33–ID8E & 4D-Serie mit Klartext-Zuordnung (Hersteller, Cipher, typische Marke) — damit man nicht mitten im Job den Chip googeln muss.
Was drinsteckt
Jede Transponder-ID mit Chip-Typ, Krypto-Klasse und Fahrzeugbezug —
z. B. ID48 = Megamos Crypto, ID46 = Hitag2, ID4D = Texas DST80.
Dazu Kataloge für Transit weltweit (29 Systeme), Zutritts-Systeme und
China-Chip-Hersteller — durchsuchbar.
Beispiele
ID46 Hitag2 (PCF7936/41/46/47)
ID48 Megamos Crypto (JMA TP08)
ID4D Texas DST80 (crypto, 2nd gen)
ID8C Temic/Atmel e5561 — AUT64
SSR-Labs Feature-Handout09 · Editor
09 Krypto-Werkbank
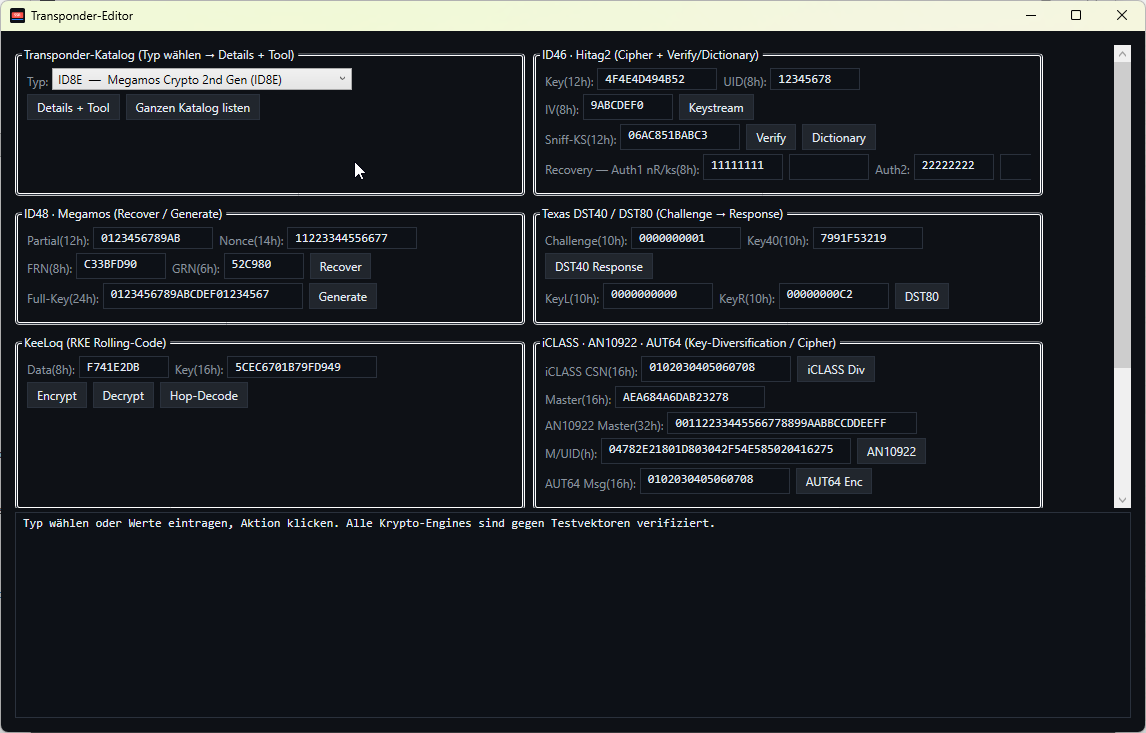
Transponder-Editor: echte Cipher
Werte eintragen, Aktion klicken — alle Krypto-Engines gegen Testvektoren verifiziert.
Kein Infozettel, sondern rechnende Cipher.
Transponder-Editor. Hitag2-Keystream/Verify/Dictionary, Megamos-Recover/Generate, DST40/DST80-Response, KeeLoq-Hop-Decode und iCLASS/AN10922-Diversifizierung — in einem Fenster.
Diese Fläche macht die Suite überprüfbar: jeder kann eigene Testvektoren
eingeben und das Ergebnis gegen die Literatur halten. Genau das trennt echtes
Reversing von Marketing.
SSR-Labs Feature-Handout10 · Immobilizer
10 Automotive
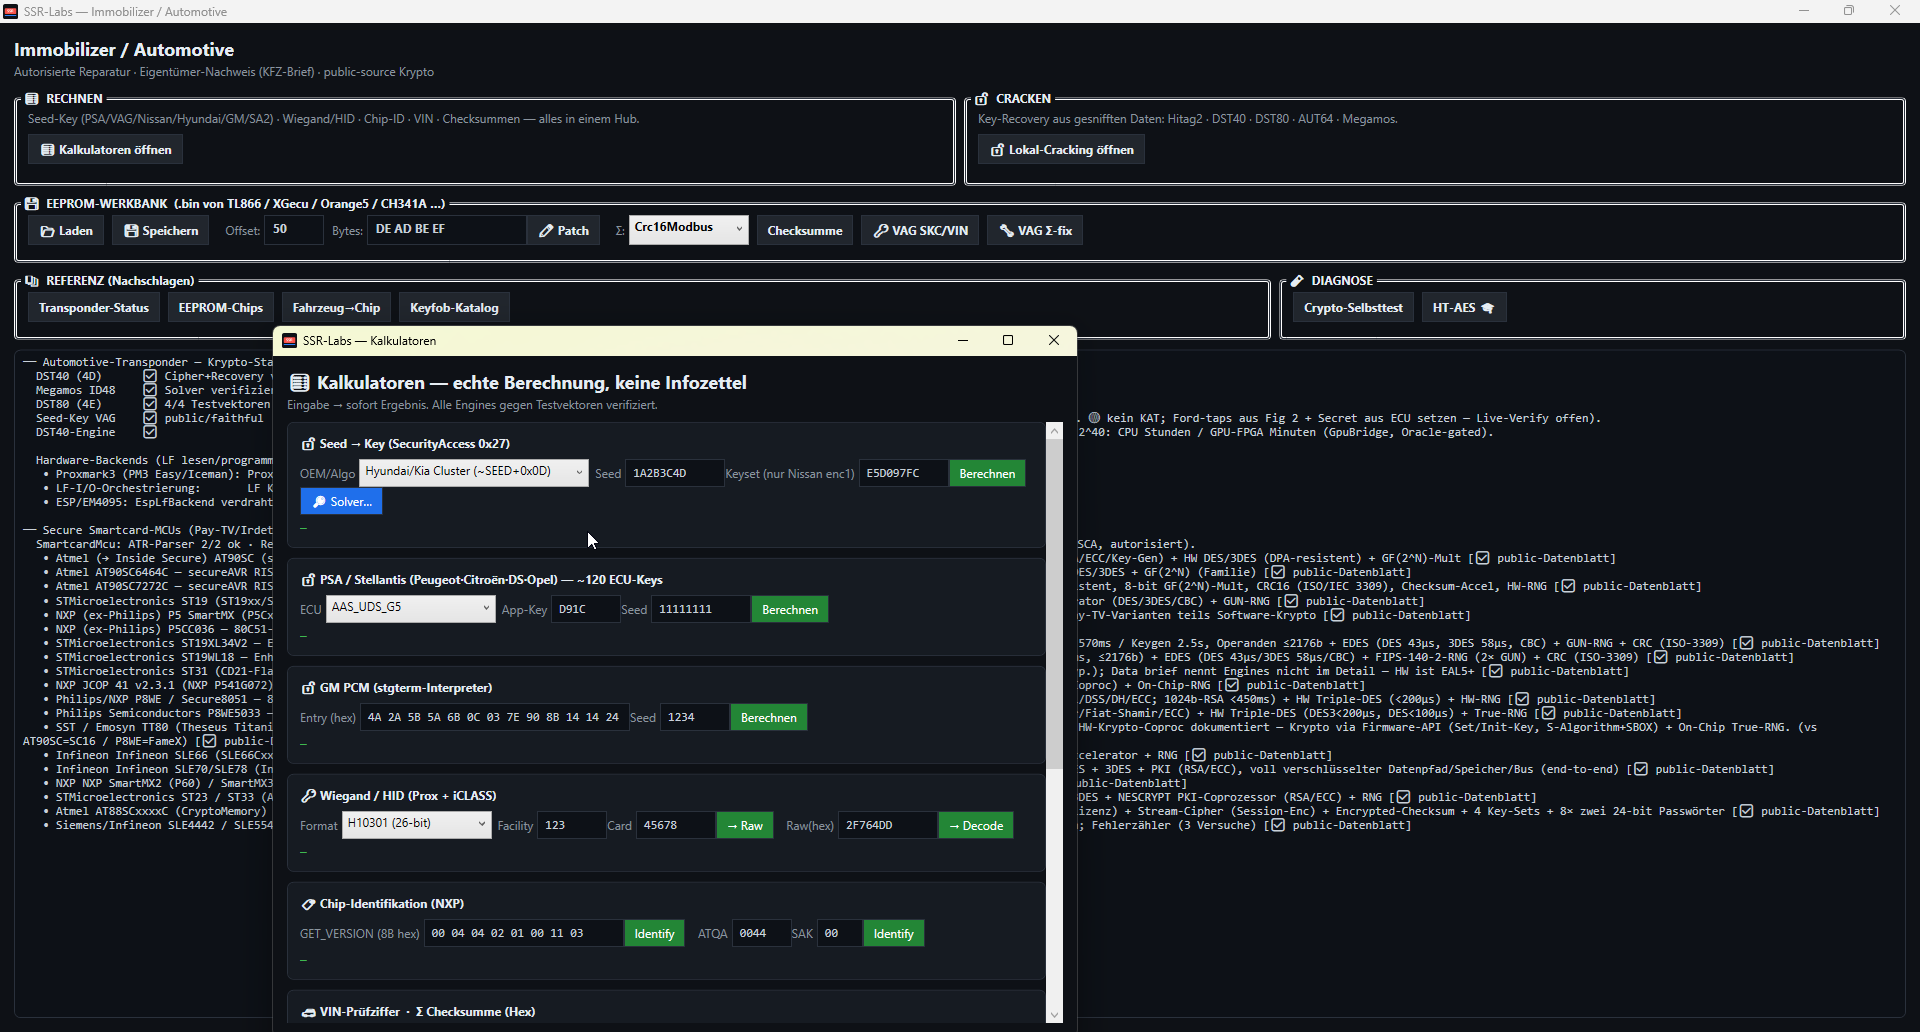
Immobilizer & Kalkulatoren
Autorisierte Reparatur & Eigentümer-Nachweis: Seed-Key, EEPROM-Werkbank,
Wiegand/HID, Chip-ID, VIN — alles in einem Hub, alles rechnend.
Immobilizer-Hub + Kalkulatoren. Seed→Key für Hyundai/Kia, PSA/Stellantis (~120 ECUs), GM PCM, plus Wiegand/HID- und NXP-Chip-Identifikation.
Referenz-Nachschlag (Transponder-Status, EEPROM-Chips, Fahrzeug→Chip) und
Krypto-Selbsttest direkt daneben. OBD/ELM327 (VIN-Decode, Fehlercodes,
UDS-SecurityAccess) ist gebaut, aber 🟡 Baustelle — noch nicht am realen
Dongle/Fahrzeug verifiziert.
public-source Kryptoautorisiert
SSR-Labs Feature-Handout11 · Smart-Clone
11 LF-Klonen
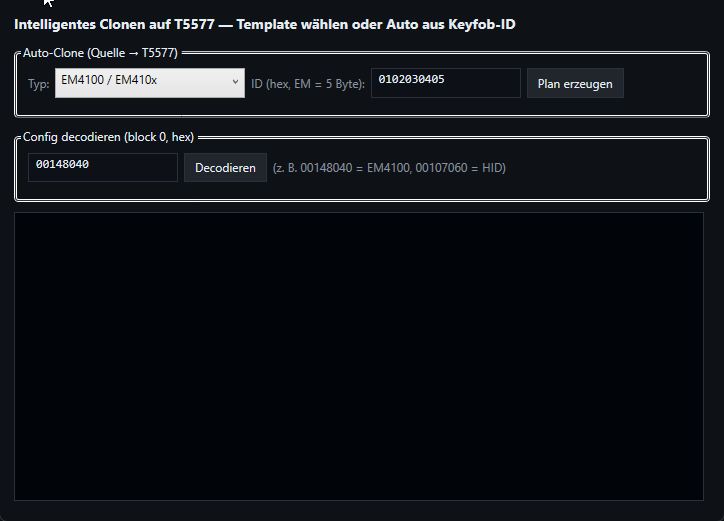
Intelligentes Klonen auf T5577
Quelle lesen → Ziel schreiben, mit Sicht auf den Weg. Template wählen oder Auto
aus der Keyfob-ID — inklusive Config-Decoder.
Smart-Clone. EM4100/EM410x per ID auf T5577 planen; Block-0-Config dekodieren (00148040 = EM4100, 00107060 = HID).
Ablauf
Der Clone-Flow ist bewusst optisch: erst die Quelle dumpen, dann leere Karte
auffordern, dann schreiben und verifizieren — mit klarer Ansage, welcher Karten-
bzw. Token-Typ als Ziel taugt.
Gleiches Prinzip bei UID → Magic und EM4100 → T5577: immer Quelle → Ziel.
Ziele
T5577 — EM4100/HID emulieren
Magic gen1a — cload
Magic gen2 / CUID — restore --force
Config-Decoder für Block-0-Prüfung
SSR-Labs Feature-HandoutScope & Kontakt
✚ Zusammenarbeit
Scope, Ehrlichkeit & Sponsoring
Das Tool ist für autorisierte Tests, Reparatur und Forschung aus
public/open-source Quellen gebaut. Was verifiziert ist, ist grün; was noch Hardware
braucht, ist ehrlich als 🟡 offen markiert.
Sponsoring & Test-Hardware
Manche Engines warten nur auf echte Hardware zum Gegentest — Auto-Keyfobs
(Hitag2/Megamos/DST), iCLASS/LEGIC-Karten, Tonie/SLIX, OBD/ECU-Dumps, ISM-Sender.
Wer solche Hardware beisteuert, wird im Tool und in diesem Brief namentlich als
Sponsor genannt.
Egal ob Geld oder Hardware, egal woher — jeder Beitrag bringt eine 🟡-Engine
auf grün.
Kontakt · info@ssr-labs.de · SSR-Labs.de
P.S. · Abteilung „weil es geht"
Ja, das Tool resettet deine Zahnbürste. Philips Sonicare-Bürstenköpfe tragen ein
NTAG213C, das dem Griff sagt „ich bin abgenutzt" — sobald der Nutzungszähler voll ist,
drosselt er. Das Passwort ist aus der UID ableitbar (CRC16-CCITT), also rechnet
die Suite es aus, setzt den Zähler zurück und der 20-Euro-Kopf lebt weiter.
Gleiche Technik, gleicher Chip, gleiche Denke wie beim Immobilizer — nur dass der
Angriffsvektor diesmal Zahnstein heißt. Selbes Prinzip steckt hinter Drucker-DRM,
Staubsaugerbeuteln und 3D-Drucker-Spulen: dein Gerät, deine Entscheidung.
SSR-Labs · Robert Schilke. NFC/RFID · LF-Transponder · Automotive-Immobilizer ·
Secure-Smartcard-MCU. Version 3.98 „Empire Edition", Stand 2026-09-14.
Nur für autorisierte Sicherheitstests, Reparatur und Ausbildung. Quellen: ausschließlich
öffentlich/open-source — keine geleakten Spezifikationen oder Schlüssel. Ausführliche
Fassung: CAPABILITIES.html (DE) · CAPABILITIES.en.html (EN).